Cómo realizar una copia forense en sistemas Linux
Procedimiento documentado para identificar dispositivos, proteger la fuente, crear una imagen bit a bit y verificar su integridad en Linux.
Leer artículoBLOG · INFORMÁTICA FORENSE · DERECHO DIGITAL · CURIOSIDAD
Artículos originales sobre evidencia digital, peritaje, tecnología e investigación. Recuperados desde el archivo, revisados con fuentes y límites explícitos.
9 publicaciones
Procedimiento documentado para identificar dispositivos, proteger la fuente, crear una imagen bit a bit y verificar su integridad en Linux.
Leer artículo
Backup, adquisición lógica e imagen forense: finalidad, alcance, integridad y criterios para elegir la representación adecuada.
Leer artículo
Guía para crear y verificar imágenes con FTK Imager, distinguiendo fuente, formato, fragmentación, alcance y registro.
Leer artículo
GPS, Wi-Fi, sensores y registros de telecomunicaciones: qué pueden aportar a una cronología y qué límites deben conservarse.
Leer artículo
Primeros pasos ante una transferencia no reconocida: banco, cronología, preservación, vías de reclamación y alcance de una revisión técnica.
Leer artículo
Contexto técnico, identificadores y experiencia de investigación presentada en AGETIC 2018, revisada con límites de legalidad y seguridad.
Leer artículo
Una guía de lectura del compendio de 122 páginas, sus datos, interpretaciones y preguntas abiertas.
Leer artículo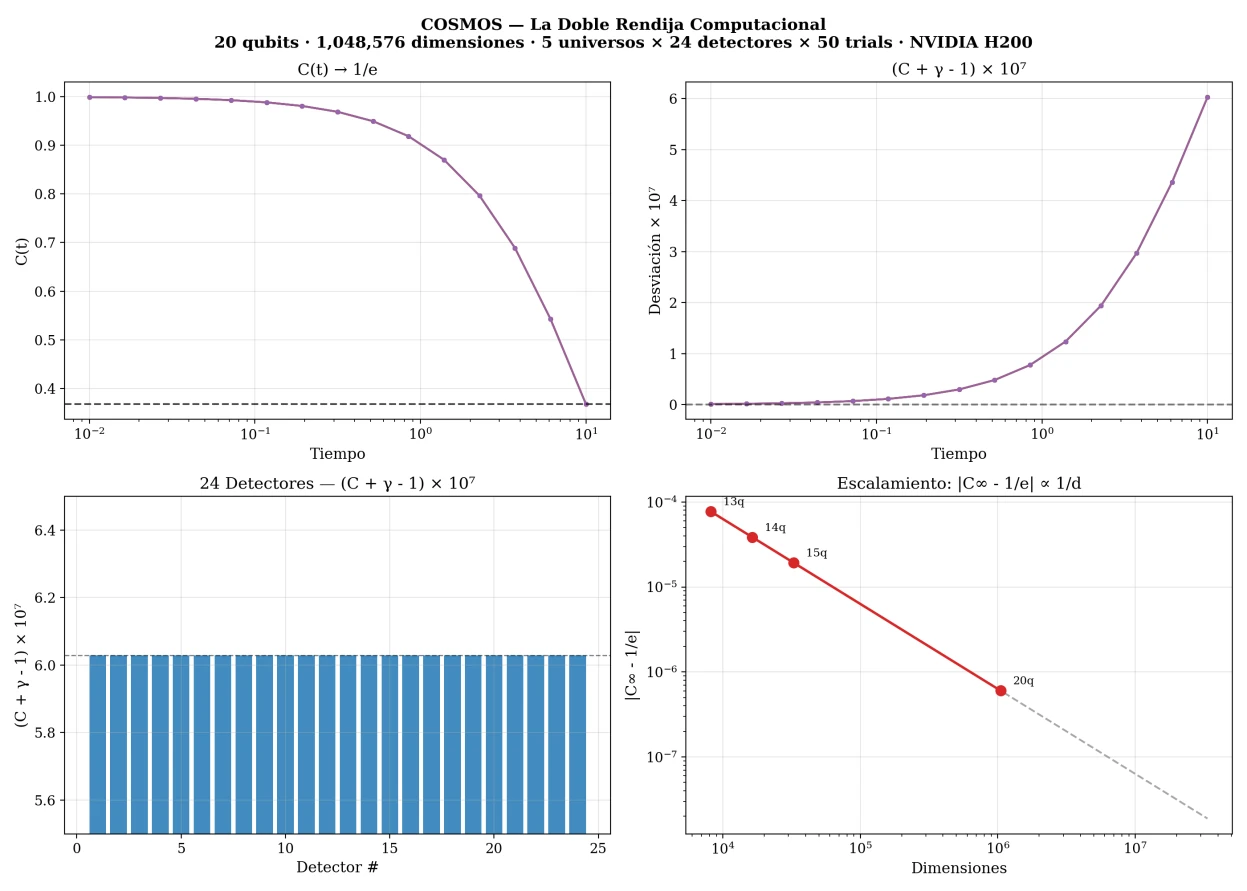
Qué ejecuta COSMOS, qué significan sus cifras y dónde termina la comparación con Young.
Leer artículo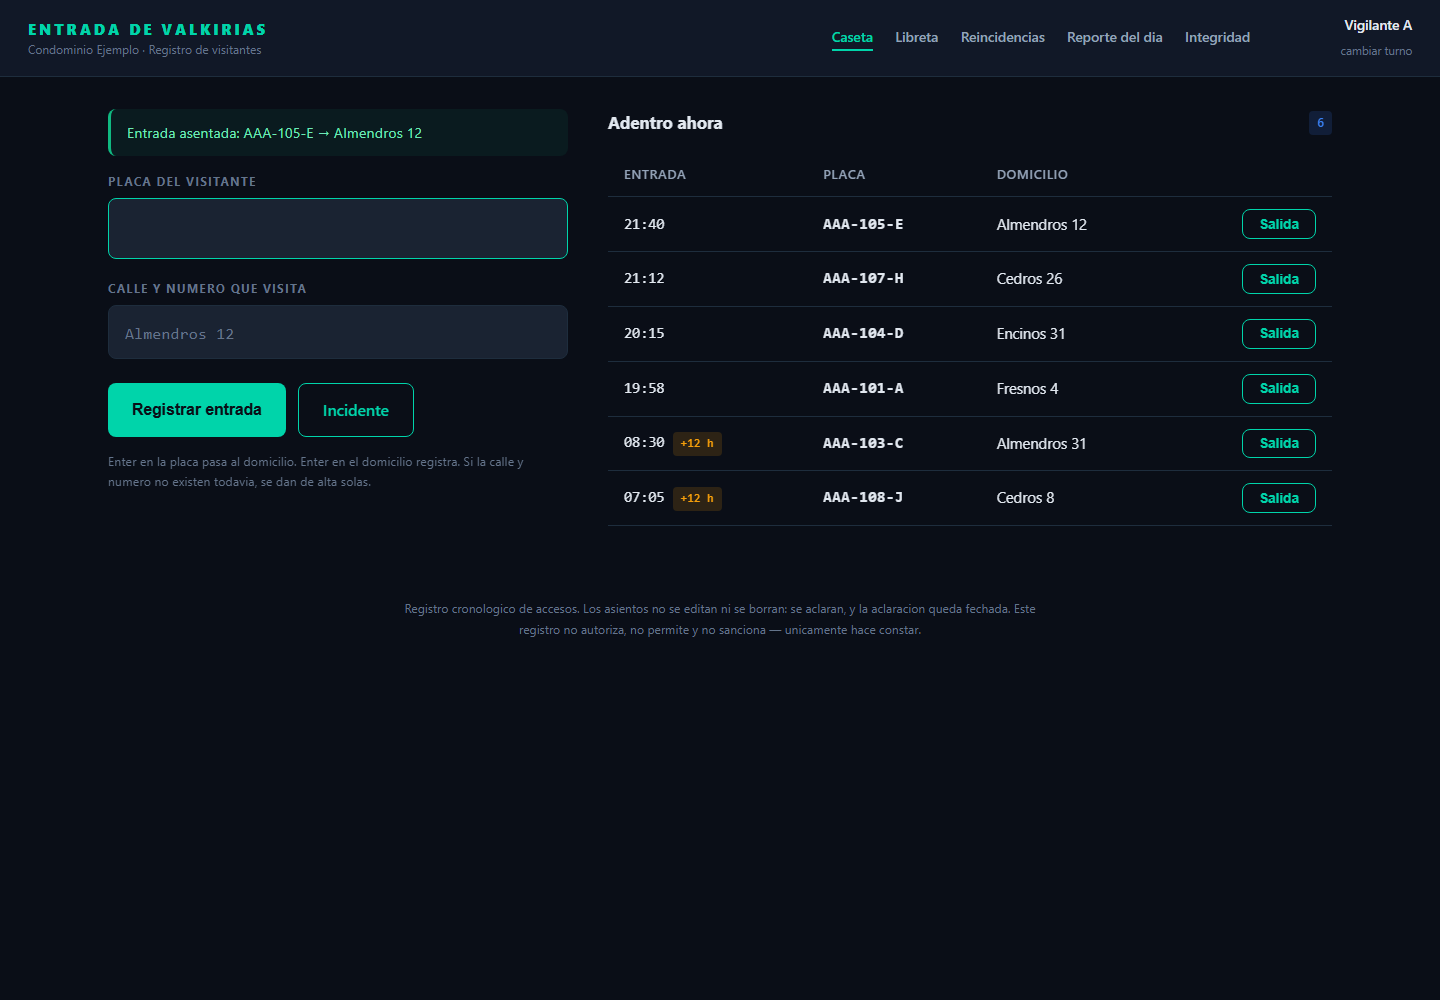
Datos mínimos, asientos inmutables y cadena de hashes, con una lectura franca de sus límites probatorios y de seguridad.
Leer artículoNo hay publicaciones en esta categoría. Puedes volver a ver todo el archivo.